18 Νοέ FBI: εργαλείο AI έσπασε δίκτυα σε 3 ώρες – τι να κάνεις
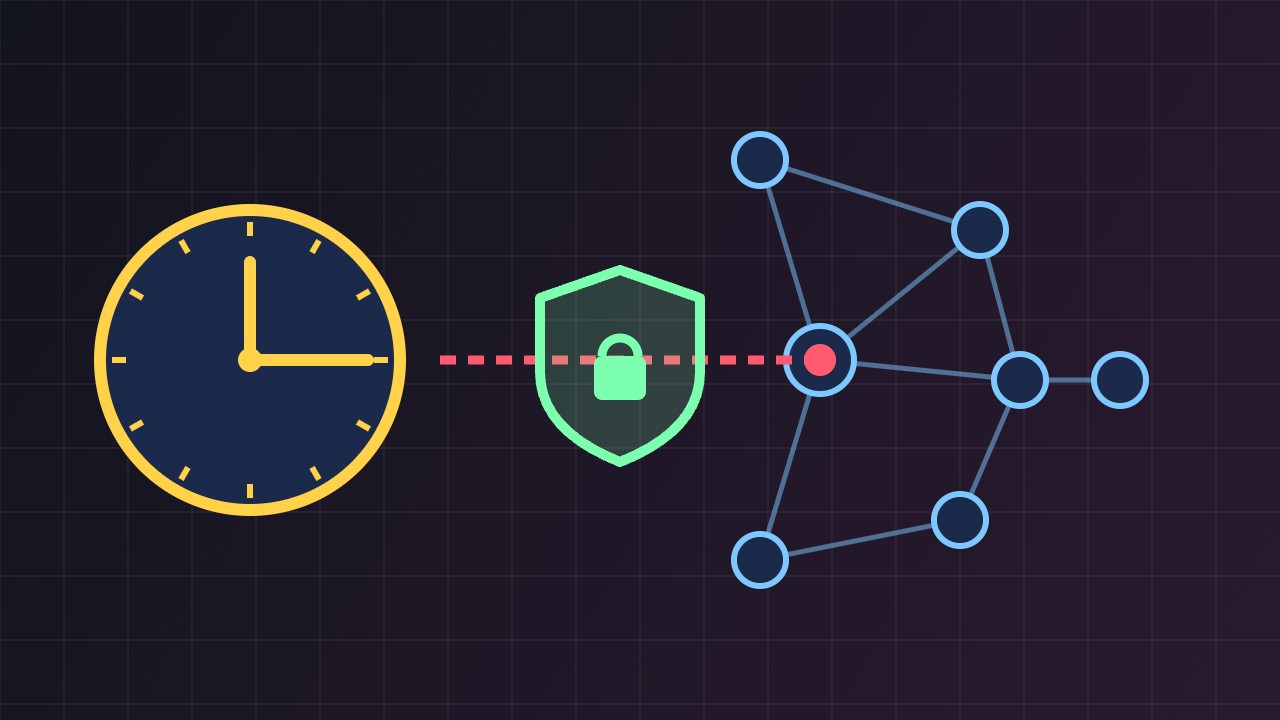
Το FBI προειδοποιεί ότι χάκερ χρησιμοποιούν αυτόνομα εργαλεία AI, μεταξύ των οποίων το ανοιχτού κώδικα Artex, για επιθέσεις σε ΗΠΑ και αλλού. Σε ορισμένες περιπτώσεις η επίθεση πήγε από τον στόχο στην ενεργή παραβίαση σε λιγότερο από τρεις ώρες. Σύμφωνα με την αναφορά, οι εισβολές εκμεταλλεύονται απλά λάθη, όπως αδύναμες προστασίες και κωδικούς που έχουν εκτεθεί ή κλαπεί.
Τι είναι το Artex
Το Artex είναι πλατφόρμα δοκιμών διείσδυσης με AI, δηλαδή λογισμικό που φτιάχτηκε για να ελέγχει τις άμυνες ενός δικτύου. Οι επιτιθέμενοι μπορούν να το συνδέσουν με μεγάλα γλωσσικά μοντέλα, ανοιχτού κώδικα ή μη. Κυκλοφόρησε δημόσια τον Ιούλιο του 2026. Μετά τις επιθέσεις ο δημιουργός του το έκανε κλειστού κώδικα, αλλά, σύμφωνα με το FBI, η παλιότερη έκδοση ανοιχτού κώδικα παραμένει «ευρέως προσβάσιμη». Ερευνητές βρήκαν εκατοντάδες συστήματα Artex εκτεθειμένα στο διαδίκτυο χωρίς κωδικό.
Πώς γίνονται οι επιθέσεις
- Το εργαλείο σαρώνει γρήγορα το δίκτυο του στόχου για αδυναμίες.
- Εκμεταλλεύεται απλά λάθη, όπως αδύναμες προστασίες και εκτεθειμένους ή κλεμμένους κωδικούς, για να μπει μέσα.
- Από εκεί απλώνεται σε βάσεις δεδομένων, γραμματοκιβώτια και άλλα ευαίσθητα δεδομένα.
Οι εισβολές του Artex μπορεί να κάνουν θόρυβο και να ενεργοποιούν ειδοποιήσεις, όμως η ταχύτητά τους δυσκολεύει τους ανθρώπους που τις παρακολουθούν, σύμφωνα με το TechCrunch, που μεταφέρει την προειδοποίηση του FBI. Στους τομείς που έχουν γίνει στόχος περιλαμβάνονται οι χρηματοοικονομικές υπηρεσίες, οι κυβερνήσεις, οι εταιρείες τεχνολογίας και άμυνας, οι τηλεπικοινωνίες και τα δικηγορικά γραφεία.
Τρία παραδείγματα που αναφέρονται
- Χρηματοπιστωτικά ιδρύματα στη Νότια Κορέα: κλάπηκαν προσωπικά δεδομένα τουλάχιστον 68.000 ανθρώπων. Η αναφορά αποδίδει την επιτυχία των επιθέσεων κυρίως σε αδύναμες άμυνες και σε απουσία πολλαπλής επαλήθευσης (MFA).
- ConnectWise: σύμφωνα με ευρήματα της Microsoft που επιβεβαίωσε το FBI, επιτιθέμενοι (πιθανώς κινεζικής προέλευσης, κατά τη Microsoft) μπήκαν στα περιβάλλοντα Microsoft 365 τουλάχιστον 2.250 πελατών. Η ConnectWise λέει ότι δεν μπορεί να επιβεβαιώσει τον αριθμό.
- Barracuda: εγκληματίες με οικονομικό κίνητρο χρησιμοποίησαν διαπιστευτήριο πρώην εξωτερικού συνεργάτη που δεν είχε ανακληθεί. Η εταιρεία δεν μπόρεσε να αποκλείσει την πρόσβαση, άλλαξε όλα τα διαπιστευτήρια πελατών και ενημέρωσε μειοψηφία πελατών XDR.
Τι μπορείς να κάνεις και εσύ
Το άρθρο του TechCrunch δεν συνοψίζει τις συστάσεις του FBI, οπότε παρακάτω βάζουμε τα μέτρα που προκύπτουν από τα περιστατικά και από τις οδηγίες της Google για επιθέσεις με AI agents (έκθεση του Σεπτεμβρίου, σύμφωνα με το eSecurity Planet).
- Άνοιξε πολλαπλή επαλήθευση (MFA) σε email, cloud και λογαριασμούς διαχείρισης. Η Google προτείνει MFA που αντέχει στο phishing. Τα passkeys είναι τέτοια λύση, όπου υποστηρίζονται.
- Ανάκαλεσε την πρόσβαση πρώην συνεργατών, εξωτερικών τεχνικών και πρώην υπαλλήλων. Το περιστατικό της Barracuda ξεκίνησε από ένα τέτοιο διαπιστευτήριο.
- Άλλαξε κωδικούς που μπορεί να έχουν εκτεθεί και μην τους ξαναχρησιμοποιείς σε πολλά μέρη.
- Δώσε τα ελάχιστα δικαιώματα: κάθε λογαριασμός να βλέπει μόνο ό,τι χρειάζεται, ώστε ένας κλεμμένος κωδικός να μην ανοίγει τα πάντα.
- Κράτα αρχεία καταγραφής (logs) για να βλέπεις ύποπτες συνδέσεις.
- Κάνε γρήγορα τις ενημερώσεις. Σύμφωνα με αναφορά που βασίζεται σε έκθεση της Google Threat Intelligence Group, οι επιτιθέμενοι αυτοματοποιούν την ανάλυση των patches, οπότε το χρονικό περιθώριο ανάμεσα στην κυκλοφορία ενός patch και την εκμετάλλευσή του μικραίνει.
Για μικρές επιχειρήσεις, δες και το άρθρο μας για τα ψηφιακά εργαλεία και το AI. Μια πρώτη κίνηση που κοστίζει λίγο είναι να ελέγξεις σε ποιους λογαριασμούς δεν έχεις ακόμη πολλαπλή επαλήθευση.
Διαβάστε επίσης
 Apple: Ρεκόρ 114,5 δισ. $ και iPhone +17% – «Διαψεύστηκαν» οι φόβοι για το iPhone 18 Pro;
 Nvidia: Το ΔΣ ερευνά τη σχέση του Jensen Huang με στέλεχος πελάτη – Τι έχει επιβεβαιωθεί και τι όχι
 IRIS: Πώς το ενεργοποιείς σε Εθνική, Πειραιώς, Eurobank και Alpha (2026)
 Alphabet, Amazon, Microsoft, Meta: Τι έδειξαν τα αποτελέσματα και γιατί πέφτουν οι μετοχές

No Comments